ডিএলএল সাইডলোডিংয়ের মাধ্যমে তথ্য চুরির নতুন ফাঁদ
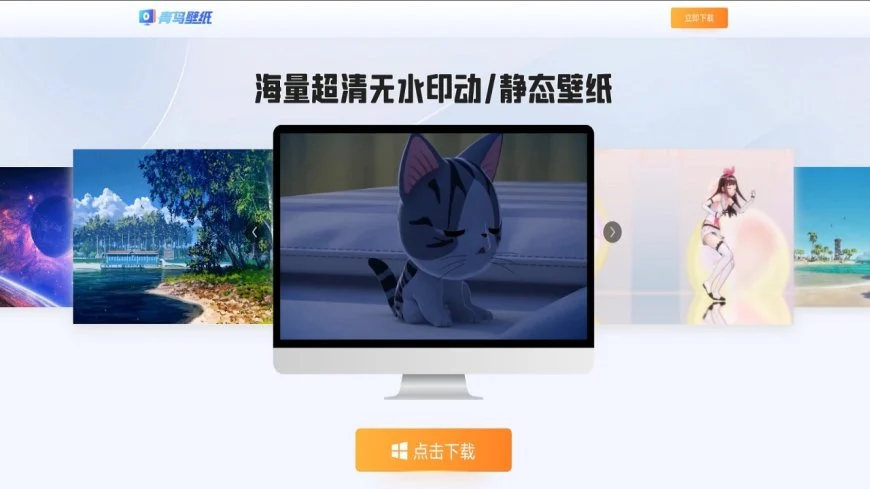
এশিয়াজুড়ে ব্যবহারকারীদের ব্যক্তিগত ও প্রাতিষ্ঠানিক তথ্য সুরক্ষার জন্য একটি মারাত্মক স্পাইওয়্যার ক্যাম্পেইন সম্পর্কে সতর্কবার্তা জারি করেছে শীর্ষস্থানীয় সাইবার নিরাপত্তা প্রতিষ্ঠান ক্যাস্পারস্কি। ১৫ অক্টোবর ২০২৬ তারিখে প্রকাশিত এক প্রতিবেদনে ক্যাস্পারস্কি বিশেষজ্ঞরা জানান যে, ‘ভ্যালিডর্যাট’ (ValleyRAT) নামের একটি অত্যন্ত পরিশীলিত ব্যাকডোর ম্যালওয়্যার ক্যাম্পেইন শনাক্ত করা হয়েছে, যা কিউএন ওয়ালপেপার (QN Wallpaper) অ্যাডওয়্যার ব্যবহার করে কম্পিউটারে প্রবেশ করছে। বৈধ ডেভেলপার সার্টিফিকেটের আড়ালে ডিএলএল সাইডলোডিং (DLL sideloading) কৌশলের মাধ্যমে এই ক্ষতিকারক সফটওয়্যারটি সিস্টেমে ইনস্টল করা হয়।
ক্যাস্পারস্কির সাইবার নিরাপত্তা বিশেষজ্ঞদের মতে, ভ্যালিডর্যাট একটি শক্তিশালী ব্যাকডোর যা গোপনে স্পাইওয়্যারের কাজ পরিচালনা করে। এই ম্যালওয়্যারটি ব্যবহারকারীর কিবোর্ডের টাইপ বা কি-স্ট্রোক (keystrokes), ক্লিপবোর্ড ডেটা চুরি করা, স্ক্রিনশট ক্যাপচার করা এবং রিমোট থেকে সিস্টেম শাটডাউন ও রিবুট নিয়ন্ত্রণ করার ক্ষমতা রাখে। পাশাপাশি এটি সিস্টেমে অতিরিক্ত ক্ষতিকারক মডিউলও স্থাপন করতে পারে।
ক্যাস্পারস্কির সিকিউরিটি এক্সপার্ট ভাসিলি কোলিজনিকভ ব্যাখ্যা করে বলেন, এ ধরনের আক্রমণগুলো সাধারণত এই বাস্তবতার সুযোগ নেয় যে অনেক সময় বৈধ অ্যাপ্লিকেশনগুলো তাদের অ্যাড্রেস স্পেসে লোড হওয়া লাইব্রেরিগুলো যাচাই করে না। এর ফলে আক্রমণকারীরা কোনো সন্দেহ তৈরি না করেই বৈধ লাইব্রেরি প্রতিস্থাপন করে ক্ষতিকারক লাইব্রেরি লোড করতে পারে। ব্যবহারকারীরা অনেক সময় ডিভাইসে অযাচিত সফটওয়্যার বা অ্যাডওয়্যার ইনস্টল করার অনুমতি দিয়ে ফেলেন, যা ম্যালওয়্যার প্রবেশের অন্যতম পথ। তাই অ্যান্টিভাইরাসের অযাচিত সফটওয়্যার সম্পর্কিত সতর্কবার্তা উপেক্ষা না করার পরামর্শ দিয়েছেন তিনি।
সম্পূর্ণ সংবাদ ও সর্বশেষ তথ্যের জন্য মূল প্রকাশনায় দেখুন।
মূল সংবাদ দেখুন ↗